
Enkripsi Zero Knowledge
Enkripsi Zero Knowledge (ZK) memungkinkan Anda menyimpan proyek di cloud sambil memastikan bahwa hanya Anda yang dapat membacanya. Seluruh proses enkripsi dan dekripsi terjadi sepenuhnya di dalam browser Anda — server hanya menyimpan ciphertext dan tidak pernah melihat kata sandi atau data proyek Anda.
Fitur ini tersedia untuk pengguna Premium.
Kapan digunakan
- Saat Anda membutuhkan penyimpanan cloud tetapi tidak dapat membagikan data proyek ke server pihak ketiga
- Saat organisasi Anda mensyaratkan enkripsi end-to-end untuk proyek klien atau lokasi sensitif
- Saat admin Enterprise Anda mewajibkan Cloud + Encryption sebagai mode penyimpanan yang diperlukan
- Saat Anda ingin membagikan proyek terenkripsi dengan rekan yang mengetahui kata sandi yang sama
Cara kerjanya
- Anda menetapkan kata sandi saat menyimpan proyek.
- Browser Anda menghasilkan kunci enkripsi dari kata sandi menggunakan fungsi derivasi kunci yang aman (PBKDF2 / AES-256).
- Semua data proyek dan gambar dienkripsi sebelum dikirim ke server.
- Ketika Anda atau rekan membuka proyek, browser mendekripsinya secara lokal menggunakan kata sandi yang sama.
Server hanya menyimpan blob terenkripsi — server tidak dapat membaca data proyek Anda.
Menyimpan proyek dengan enkripsi Zero Knowledge
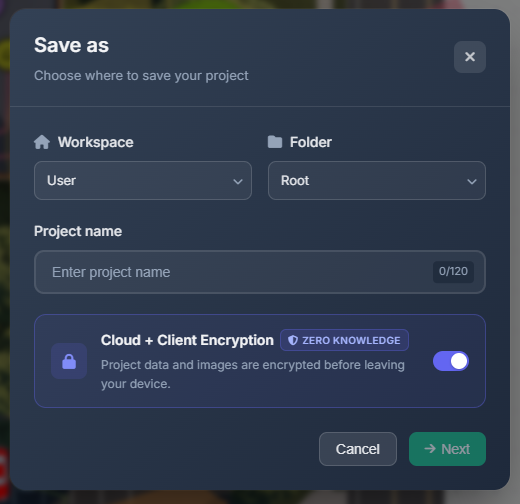
- Buka Project → Save As (atau buat proyek baru).
- Di bagian Storage Mode, pilih Cloud + Encryption (ZK).
- Masukkan kata sandi yang kuat (minimal 8 karakter). Indikator kekuatan kata sandi membantu Anda memilih kata sandi yang aman.
- Konfirmasikan kata sandi lalu klik Save.
TIP
Anda dapat membuat kunci acak yang kuat secara kriptografis dengan mengeklik Generate key & download .key file. Simpan file .key di lokasi yang aman — Anda akan membutuhkannya untuk membuka proyek.
Membuka proyek terenkripsi
Saat Anda membuka proyek terenkripsi ZK, prompt kata sandi akan muncul:
- Masukkan kata sandi yang digunakan saat proyek disimpan.
- Proyek didekripsi secara lokal dan dimuat seperti biasa.
Jika kata sandi salah, proyek tidak dapat dibuka dan akan ditampilkan kesalahan. Tidak ada cara untuk memulihkan proyek jika kata sandi hilang.
Enkripsi seluruh perusahaan (Enterprise)
Jika admin Enterprise Anda telah mengonfigurasi kata sandi enkripsi seluruh perusahaan, Anda tidak akan diminta membuat kata sandi sendiri. Sebagai gantinya:
- Kolom Company Password akan muncul saat menyimpan atau membuka proyek terenkripsi.
- Masukkan kata sandi perusahaan yang diberikan oleh administrator Anda.
- Kata sandi diverifikasi terhadap test ciphertext yang disimpan di server. Jika benar, proyek akan disimpan atau dibuka.
INFO
Server hanya memvalidasi bahwa kata sandi menghasilkan kunci yang benar — server tidak pernah menyimpan kata sandi itu sendiri.
Mengubah kata sandi enkripsi
WARNING
Mengubah kata sandi enkripsi (baik milik Anda sendiri maupun yang berskala perusahaan) tidak secara otomatis mengenkripsi ulang proyek yang sudah ada. Proyek yang disimpan dengan kata sandi lama tetap terenkripsi dengan kunci tersebut dan masih dapat diakses menggunakan kata sandi lama.
Untuk memigrasikan proyek ke kata sandi baru:
- Buka proyek (menggunakan kata sandi lama).
- Gunakan Project → Save As dan simpan kembali dengan kata sandi baru yang dipilih.
Sebagai alternatif, ekspor proyek ke file .cctvp lokal dan impor lagi setelah kata sandi baru berlaku.
Mengubah kata sandi ZK Anda sendiri
Kata sandi ZK Anda bersifat per proyek — setiap proyek menyimpan salt dan test ciphertext miliknya sendiri. Untuk mengubah kata sandi untuk proyek tertentu, buka proyek tersebut dengan kata sandi saat ini, lalu gunakan Project → Save As dan masukkan kata sandi baru.
Mengubah kata sandi tingkat perusahaan (admin Enterprise)
Lihat Encryption Policy in Enterprise Settings untuk petunjuk lengkap.
Catatan keamanan
| Properti | Detail |
|---|---|
| Derivasi kunci | PBKDF2-SHA256 dengan salt 128-bit acak |
| Enkripsi | AES-256-GCM |
| Penyimpanan kata sandi | Tidak pernah disimpan atau ditransmisikan — kunci turunan hanya ada di memori browser |
| Pengetahuan server | Server hanya menyimpan blob terenkripsi dan test ciphertext yang digunakan untuk memverifikasi kata sandi |
| Pemulihan kata sandi | Tidak memungkinkan — simpan kata sandi Anda dengan aman |
Tips
- Gunakan pengelola kata sandi atau file
.keyuntuk menyimpan kata sandi ZK Anda - Untuk proyek tim, sepakati kata sandi bersama sebelum menyimpan versi ZK pertama
- Jika Anda perlu membagikan proyek terenkripsi, bagikan kata sandi melalui saluran yang aman (jangan dalam pesan yang sama dengan tautan proyek)
- Admin Enterprise dapat mewajibkan mode ZK untuk semua proyek melalui Encryption Policy di Enterprise Settings
- Fitur auto-save berfungsi dengan proyek ZK — kunci sesi disimpan di memori hingga Anda menutup tab