Single Sign-On (SSO)
Single Sign-On permite que os membros de uma organização Enterprise entrem no CCTV Design Tool com o provedor de identidade que sua empresa já utiliza, em vez de uma senha separada. A ferramenta se conecta ao Microsoft Entra ID ou a qualquer provedor OpenID Connect, como Okta, Auth0, Keycloak ou Google Workspace. Quando o SSO é habilitado, sua equipe entra escolhendo Sign in with SSO na página de login e digitando seu e-mail de trabalho. Os administradores também podem impor o SSO para que os membros não possam mais entrar com senha ou com uma conta do Google.
Quando usar
- Quando sua organização deseja um único conjunto de credenciais em todos os aplicativos corporativos
- Quando você precisa integrar novos membros à equipe sem criar e enviar senhas
- Quando sua política de segurança exige que o acesso seja controlado centralmente pelo seu provedor de identidade
- Quando você quer garantir que uma pessoa que deixe a empresa perca o acesso assim que a conta no provedor de identidade for desativada
Antes de começar
- Sua conta deve pertencer a uma organização Enterprise. Veja Free / Premium / Enterprise Versions.
- Você precisa da permissão Manage SSO settings. O grupo ADMIN do proprietário da organização a possui por padrão. Para permitir que outro grupo configure o SSO, ative Manage SSO settings para esse grupo em Manage Groups.
- Você precisa de acesso de administrador ao seu provedor de identidade para registrar o CCTV Design Tool como um aplicativo lá.
Abrindo as configurações de SSO
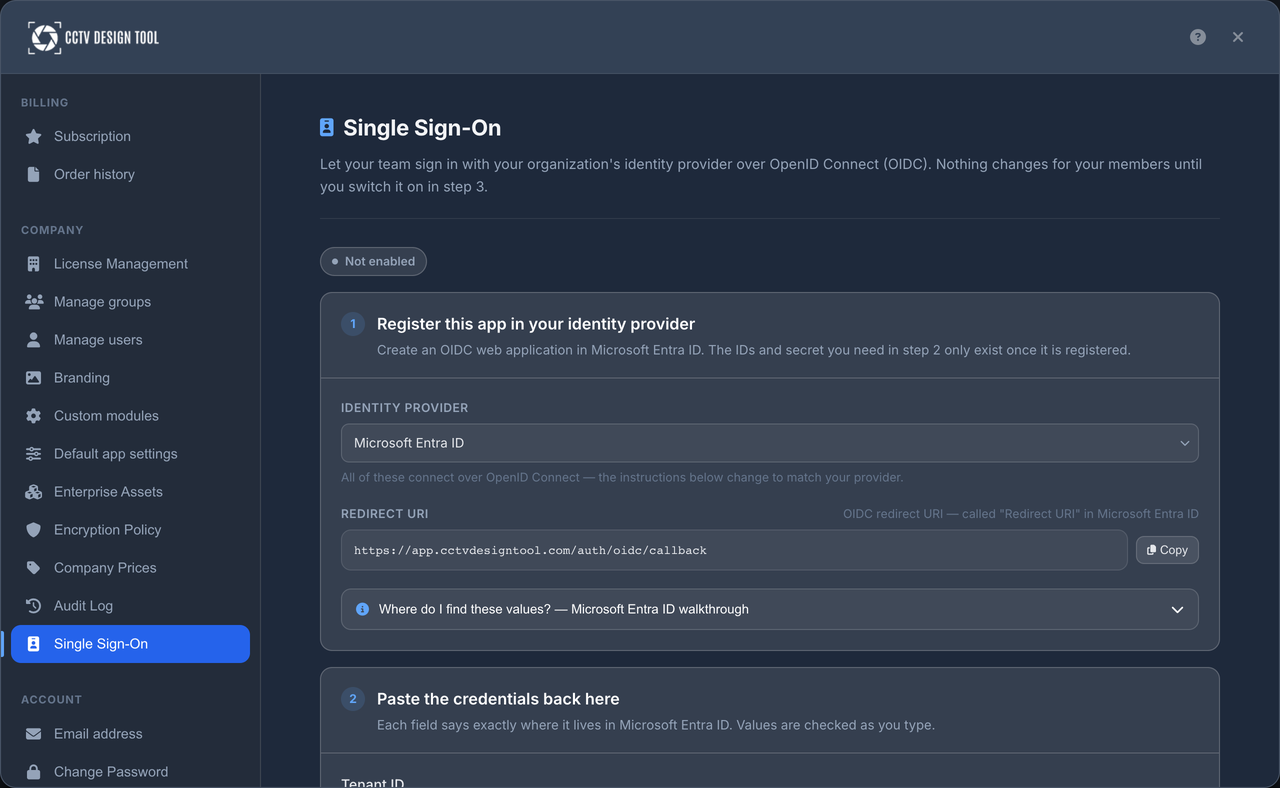
- Clique no menu User na barra de ferramentas à esquerda.
- Selecione Profile no menu suspenso.
- Na seção Company da barra lateral do Perfil do Usuário, selecione Single Sign-On.
A página tem dois cards: SSO configuration, onde você informa os detalhes do seu provedor de identidade, e Test & activation, que aparece quando uma configuração é salva.
Etapa 1: Registrar o app no seu provedor de identidade
O CCTV Design Tool deve ser registrado como um aplicativo web no seu provedor de identidade. O único valor que você precisa da ferramenta é a Callback URL mostrada na parte inferior do card SSO configuration. Clique no botão de copiar ao lado e registre-o como o URI de redirecionamento do aplicativo.
Microsoft Entra ID
- No Microsoft Entra admin center, abra App registrations e clique em New registration.
- Dê um nome ao aplicativo, por exemplo, CCTV Design Tool.
- Em Redirect URI, escolha a plataforma Web e cole a Callback URL copiada da ferramenta.
- Registre o aplicativo e anote o Application (client) ID e o Directory (tenant) ID na página de visão geral.
- Abra Certificates & secrets, crie um novo client secret e copie seu value imediatamente. O valor é exibido apenas uma vez.
Outros provedores OpenID Connect
- Crie um novo aplicativo web (às vezes chamado de regular web app ou confidential client) com um client secret.
- Registre a Callback URL copiada da ferramenta como um URI de redirecionamento permitido.
- Anote o client ID e o client secret.
- Encontre a issuer URL do seu provedor. Ela deve corresponder exatamente ao valor
issuerpublicado no documento de descoberta do provedor em/.well-known/openid-configuration, por exemplohttps://your-company.okta.com.
Etapa 2: Informar a configuração
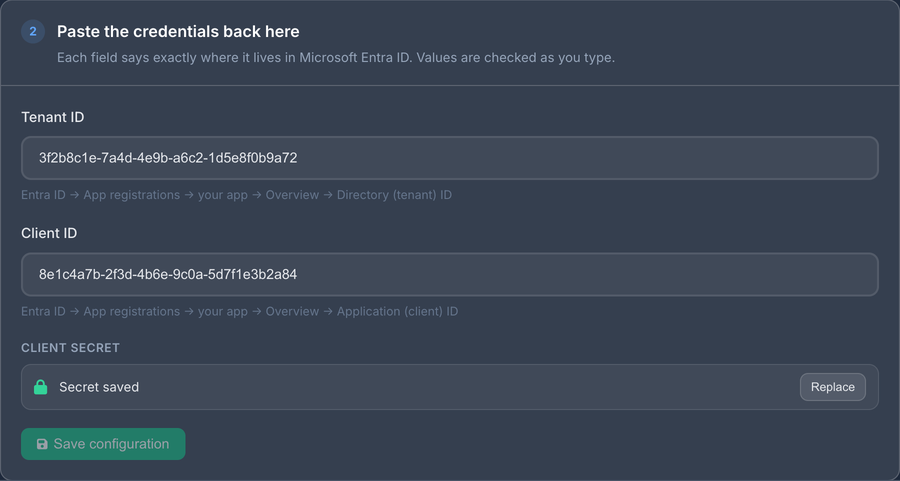
Preencha o card SSO configuration e clique em Save.
| Field | What to enter |
|---|---|
| Provider | Microsoft Entra ID, ou Other (OpenID Connect) para qualquer outro provedor. |
| Tenant ID | Somente Entra ID. O Directory (tenant) ID do seu tenant Microsoft. |
| Issuer URL | Somente outros provedores. A issuer URL exatamente como publicada no documento de descoberta do provedor. |
| Client ID | O Application (client) ID do app que você registrou. |
| Client secret | O valor secreto criado para esse app. |
| Callback URL | Somente leitura. Registre este URI de redirecionamento no seu provedor de identidade. |
INFO
O client secret é armazenado criptografado e nunca mais é exibido. Ao editar a configuração depois, deixe o campo Client secret em branco para manter o segredo atual.
WARNING
Salvar qualquer alteração na configuração limpa o último resultado de teste e desabilita o SSO até que você teste a configuração novamente e a reative. Se o SSO estava sendo imposto, a imposição também é suspensa. Planeje alterações de configuração, como a rotação de um client secret expirado, para um momento em que uma breve interrupção seja aceitável.
Etapa 3: Testar a configuração
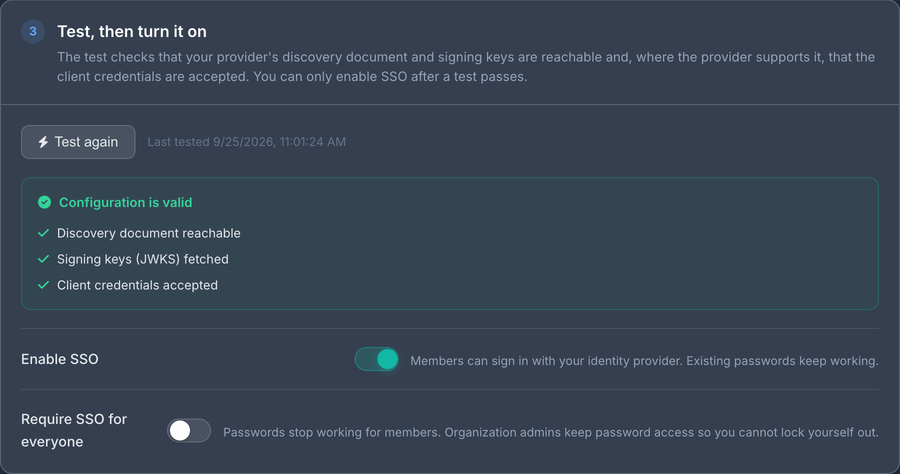
No card Test & activation, clique em Test configuration. O teste verifica que:
- o documento de descoberta do provedor de identidade pode ser acessado para o tenant ou issuer informado,
- o provedor publica suas chaves de assinatura de token,
- para o Microsoft Entra ID, o client ID e o client secret são aceitos pelo tenant.
Para provedores Other (OpenID Connect) o client secret não pode ser verificado sem um login real; assim, um teste bem-sucedido confirma apenas que o provedor está acessível. O segredo é verificado pelo primeiro usuário que entrar.
O resultado do último teste é exibido ao lado do botão. Um teste com falha exibe o motivo, por exemplo um tenant ID incorreto ou um client secret rejeitado. O SSO não pode ser habilitado até que um teste seja bem-sucedido.
Etapa 4: Habilitar o SSO
Depois que um teste tiver sido bem-sucedido, ative Enable SSO. A partir de agora:
- Os membros da sua organização podem entrar com Sign in with SSO na página de login.
- O login por senha e com Google continua funcionando. O SSO é opcional neste ponto.
- Qualquer membro que entrar com SSO pela primeira vez terá sua identidade vinculada à conta existente pelo e-mail.
Desativar Enable SSO interrompe imediatamente o login via SSO e também suspende a imposição.
Impor SSO
Ative Enforce SSO para tornar o provedor de identidade a única forma de entrada. O toggle fica disponível apenas enquanto o SSO estiver habilitado. Quando o SSO é imposto:
- Os membros podem entrar apenas com Sign in with SSO. O login por senha e com Google é recusado com a mensagem Sua organização exige SSO.
- Usuários convidados não podem se registrar nem definir uma senha. Eles entram na organização ao fazer login com SSO pela primeira vez (veja Adding users).
- Os membros do grupo ADMIN permanecem isentos e sempre podem entrar com sua senha. Isso garante que uma configuração incorreta do provedor de identidade nunca bloqueie a organização fora de suas próprias configurações.
TIP
Habilite o SSO sem impor primeiro e peça para alguns membros testarem Sign in with SSO. Só imponha depois de confirmar que o login funciona para membros comuns.
Como sua equipe entra
- Na página de login, clique em Sign in with SSO.
- Digite seu e-mail de trabalho e clique em Continue with SSO.
- Você será redirecionado ao provedor de identidade da sua organização. Entre lá com a mesma conta cujo e-mail você acabou de informar.
- Você voltará ao CCTV Design Tool, já autenticado.
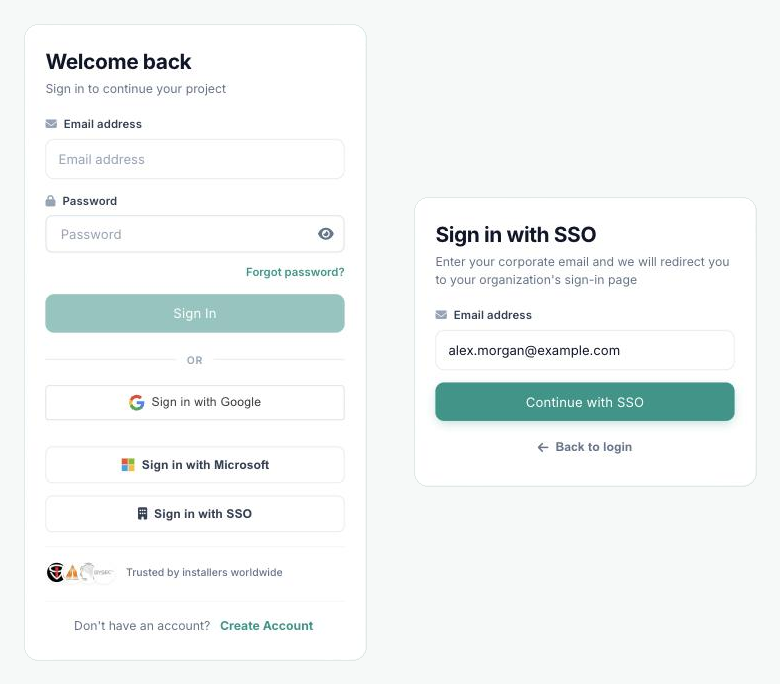
A organização é identificada pelo endereço de e-mail: ele deve pertencer a um membro de uma organização com SSO habilitado, ou a um convite pendente de tal organização. Se a autenticação de dois fatores estiver habilitada na conta, o código ainda será solicitado após o provedor de identidade autenticar você.
Adicionando usuários quando o SSO está ativado
Os usuários são adicionados em Manage Users como de costume. O que acontece em seguida depende de o SSO estar sendo imposto ou não.
SSO habilitado, não imposto
- Um e-mail que já tem uma conta no CCTV Design Tool recebe um convite, que a pessoa aceita no app.
- Um e-mail novo requer uma senha temporária, como ocorre sem SSO. A pessoa entra primeiro com essa senha e pode migrar para SSO depois.
SSO imposto
- Um e-mail novo é convidado sem senha. A pessoa simplesmente escolhe Sign in with SSO na página de login. O primeiro login bem-sucedido aceita o convite, coloca a pessoa no grupo escolhido durante o convite e atribui uma licença disponível, se houver.
- Um e-mail que já tem uma conta ativa deve primeiro entrar com sua senha e aceitar o convite no app. Só então essa pessoa poderá usar SSO.
INFO
Convites expiram. Se a pessoa não tiver entrado antes de o convite expirar, cancele-o e convide novamente a partir de Manage Users.
Trilha de auditoria
Toda alteração é registrada no log de auditoria da organização: salvar a configuração, executar um teste com seu resultado e habilitar, desabilitar ou impor o SSO. Usuários que entram por meio de um convite SSO aparecem como Convite aceito.
Solução de problemas
| Mensagem | O que significa |
|---|---|
| Falha na descoberta do provedor de identidade (HTTP …) — verifique o tenant ID | O tenant ID ou a issuer URL está incorreta, ou o provedor está inacessível. |
| O documento de descoberta publica um issuer diferente | Para Other (OpenID Connect), informe a issuer URL exatamente como o provedor a publica, incluindo ou excluindo um caminho final. |
| Falha na verificação das credenciais do cliente | O client ID ou o client secret está incorreto, ou o segredo expirou. Crie um novo segredo no seu provedor de identidade e salve-o. |
| Teste a configuração com êxito antes de habilitar o SSO | Execute Test configuration e corrija o problema relatado antes de ativar Enable SSO. |
| SSO não está disponível para esta conta | O e-mail informado não pertence a um membro ou convidado de uma organização com SSO habilitado. Verifique se a pessoa foi adicionada em Manage Users. |
| Você entrou no provedor de identidade com uma conta diferente do e-mail que digitou | A conta escolhida no provedor de identidade não corresponde ao e-mail digitado na página de login. Comece novamente e escolha a conta correspondente. |
| Você já tem uma conta. Entre com sua senha e aceite primeiro o convite da organização | O convidado já tinha uma conta ativa antes do convite. Ele deve aceitá-lo no app uma vez; depois disso, o SSO funciona. |
| Seu convite expirou | Convide a pessoa novamente a partir de Manage Users. |
| Sua organização exige SSO | O SSO está sendo imposto. Use Sign in with SSO em vez de senha ou Google. |
Dicas
- Anote quando seu client secret expira e faça a rotação antes dessa data. Um segredo expirado interrompe o SSO para toda a organização.
- Ative a imposição somente depois que membros comuns confirmarem que o login por SSO funciona para eles.
- Mantenha pelo menos um administrador no grupo ADMIN que saiba sua senha. Administradores são o plano de contingência quando o provedor de identidade não está disponível.
- Quando o SSO é imposto, convide novos colegas apenas por e-mail. Eles nunca precisarão de uma senha fornecida por você.
- Revise o log de auditoria após mudanças de configuração para confirmar quem mudou o quê e quando.